 Terug naar blog
14 september 2026
10 minuten leestijd
Hoe voeg je sms-OTP-verificatie toe aan het aanmeldproces van je app?
Een nieuwe aanmelding betekent niet automatisch dat de gebruiker betrouwbaar is. Het kan een echte klant zijn, een bot, een fraudeur of iemand die meerdere accounts aanmaakt. SMS OTP-verificatie voegt een praktische vertrouwenscheck toe door te bevestigen dat de persoon die het verificatieproces doorloopt, een bericht kan ontvangen op het opgegeven telefoonnummer. Dit bewijst niet de volledige identiteit, maar het geeft de applicatie wel een nuttig gegeven waarop ze kan reageren. De echte uitdaging bij de implementatie is bepalen waar verificatie thuishoort, hoe misbruik van het verificatieproces zelf te voorkomen en wat de app moet doen nadat een nummer is geverifieerd.
Wat sms-telefoonverificatie daadwerkelijk bewijst
Telefoonverificatie beantwoordt een specifieke maar belangrijke vraag: heeft deze gebruiker controle over het telefoonnummer dat hij of zij heeft ingevoerd?
Dat onderscheid is belangrijk. Een succesvolle verificatie bewijst niet iemands wettelijke identiteit, voorkomt niet elke vorm van fraude en garandeert niet dat een telefoonnummer altijd aan een bepaald individu is gekoppeld. Wat het wel biedt, is een sterker signaal dan een niet-geverifieerd formulierveld.
Voor veel aanmeld- en toegangscontroleprocessen is dat signaal voldoende. Het kan teams helpen bij:
- Verminder het aantal valse registraties waarvoor weinig moeite wordt gedaan;
- Maak het aanmaken van meerdere accounts tegelijk duurder;
- Controleer een bereikbaar contactpunt voordat u een account activeert;
- Handhaaf de regel dat er slechts één nummer per actie mag worden gebruikt bij stemmingen, promoties of afgeschermde workflows;
- Voeg een vertrouwensstap toe vóór gevoelige accountwijzigingen.
Beschouw telefoonverificatie als één laag in het vertrouwensmodel van de applicatie, niet als een complete authenticatiestrategie. Als de actie een hoger risico met zich meebrengt, moet het verificatieresultaat worden gecombineerd met andere controles, zoals sessiecontroles, apparaatsignalen, accountgeschiedenis, snelheidslimieten of handmatige beoordeling.
Bepaal waar de verificatie thuishoort in het aanmeldproces.
Het beste verificatiepunt is niet altijd het eerste scherm. Elke verificatiestap voegt wrijving toe, dus moet het iets beschermen dat de moeite waard is om te beschermen.
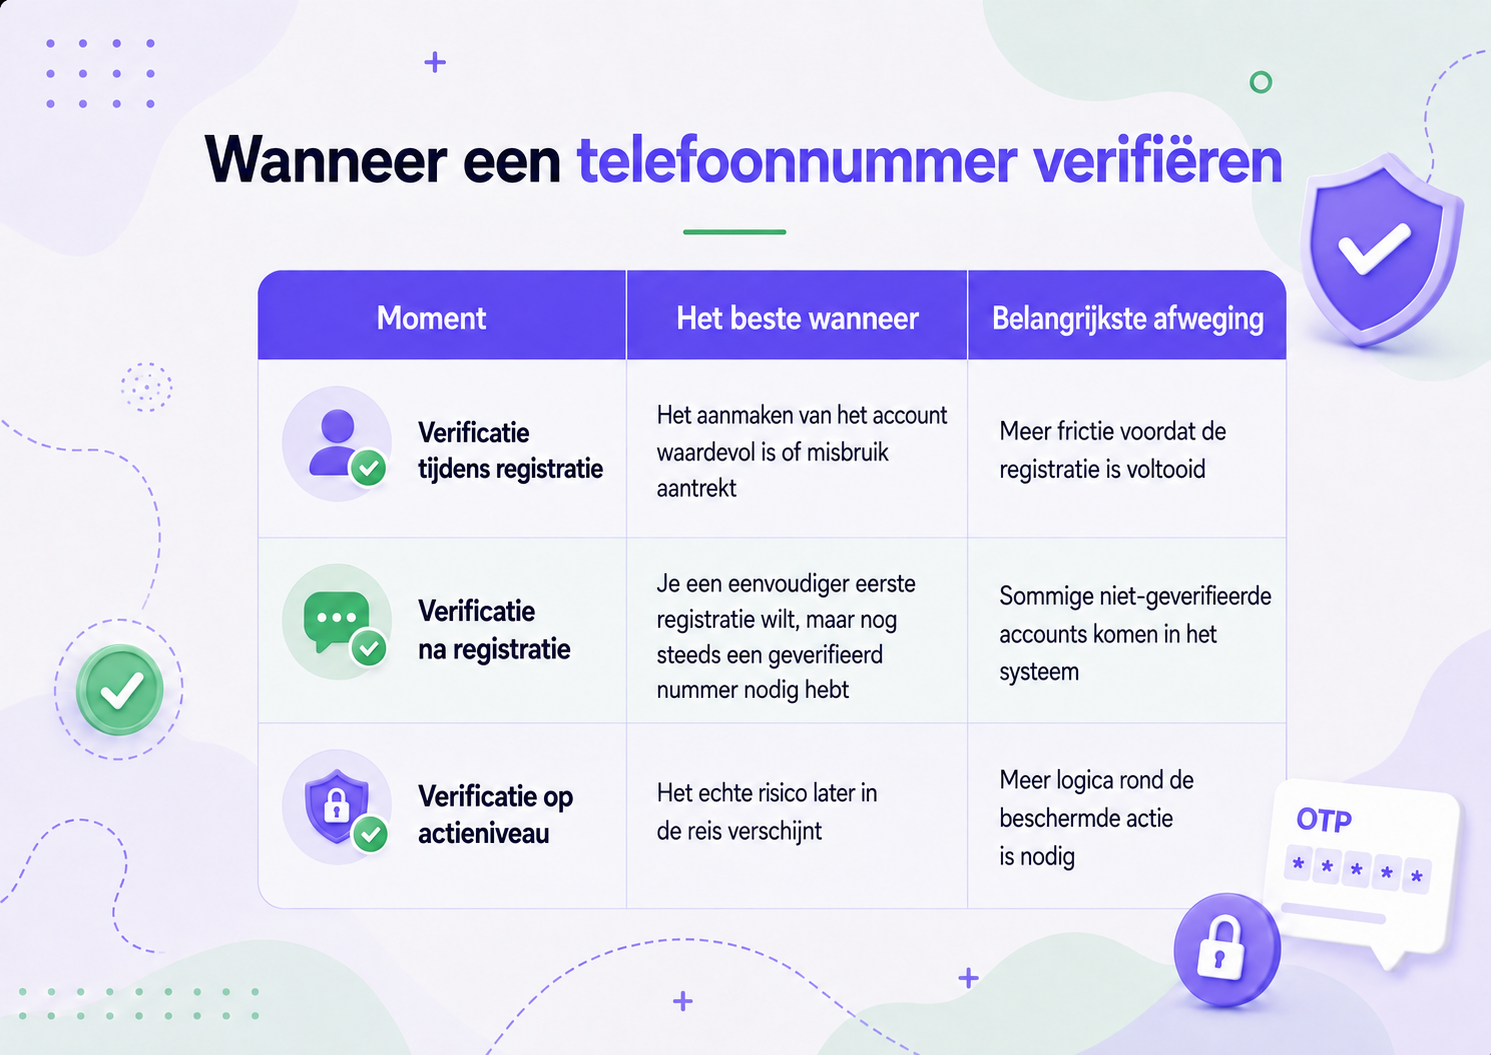
Controleer vroegtijdig wanneer het aanmaken van een account zelf nog waarde heeft.
Verificatie tijdens de aanmelding is zinvol voor workflows zoals gratis proefperiodes, verwijzingsprogramma's, beperkte voorraad, het inwisselen van kortingsbonnen of communities waar dubbele accounts moderatieproblemen veroorzaken. Door het aantal accounts vóór activering te bevestigen, blijft de gebruikersdatabase vanaf het begin overzichtelijker.
Stel de verificatie uit als het risico later optreedt.
Verificatie na aanmelding kan beter werken als je een soepeler registratieproces wilt. De gebruiker kan eerst een account aanmaken, maar bepaalde functies blijven vergrendeld totdat het telefoonnummer is geverifieerd.
Verificatie op actieniveau is nuttig wanneer het grootste risico zich later voordoet. Een gebruiker kan bijvoorbeeld normaal browsen en zich vervolgens verifiëren voordat hij gevoelige accountgegevens wijzigt, een stem uitbrengt, een uitkering aanvraagt of een andere beperkte actie uitvoert.
De juiste timing hangt af van de kosten van misbruik versus de kosten van wrijving. Als het aanmaken van nepaccounts goedkoop is voor een aanvaller en duur voor het bedrijf, verifieer dan eerder. Als de meeste gebruikers legitiem zijn en de risicovolle actie later plaatsvindt, stel de controle dan uit tot het nodig is.
Hoe werkt een SMS OTP-verificatieproces?
De basis OTP-sequentie
Een standaard verificatieproces via sms met een OTP-code is vanuit het perspectief van de gebruiker eenvoudig:
- De gebruiker voert een telefoonnummer in.
- De app vraagt om een eenmalige code.
- De verificatiedienst verstuurt de code via sms.
- De gebruiker voert de code in de app in.
- De backend controleert of de code geldig en nog steeds actief is.
- De app registreert het verificatieresultaat en maakt de volgende actie mogelijk.
De belangrijkste ontwerpkeuze is om het genereren en valideren van code te laten plaatsvinden op een vertrouwde serverinfrastructuur. De browser of mobiele client mag nooit inloggegevens bevatten waarmee direct codes kunnen worden opgevraagd of geverifieerd.
De applicatie moet telefoonnummers ook standaardiseren voordat ze naar het verificatieproces worden gestuurd, vooral wanneer gebruikers zich vanuit meerdere landen kunnen registreren. Een consistente opmaak maakt het gemakkelijker om toekomstige verzoeken te matchen, limieten af te dwingen en te voorkomen dat hetzelfde nummer als meerdere identiteiten wordt behandeld omdat het in verschillende formaten is ingevoerd.
OTP-codes zijn niet de enige verificatieoptie.
Sommige verificatieprocessen kunnen een beveiligde verificatielink naar de telefoon van de gebruiker sturen in plaats van hem of haar te vragen een code in te voeren.
De ervaring is anders, maar de vertrouwensvraag blijft dezelfde: heeft de persoon kunnen aantonen dat hij of zij de controle had over het opgegeven telefoonnummer?
De keuze tussen een OTP (eenmalig wachtwoord) en een verificatielink moet afhangen van de productervaring, de context van het apparaat en hoeveel controle de applicatie nodig heeft over de bevestigingsstap.
Ontwerp het verificatieproces om misbruik te voorkomen, niet alleen het succesvolle scenario.
De grootste fout bij telefoonverificatie is dat het ontwerp alleen rekening houdt met een legitieme gebruiker die één code aanvraagt, deze correct invoert en verdergaat.
Aanvallers volgen dat pad niet.
Een verificatie-endpoint kan zelf een doelwit voor misbruik worden. Geautomatiseerde scripts kunnen herhaaldelijk codeverzoeken versturen, grote lijsten met telefoonnummers doorlopen of talloze pogingen tot code-invoer doen. Zelfs als een aanvaller nooit succesvol verifieert, kan dit leiden tot hogere berichtkosten, overvolle logbestanden, ondersteuningsproblemen en onnodige belasting.
Verzoeken om verificatie van snelheidslimieten
Snelheidsbeperking maakt deel uit van het beveiligingsmodel, het is niet slechts een technische optimalisatie.
Definieer minimaal de volgende besturingselementen:
- hoe vaak hetzelfde nummer een nieuwe code kan aanvragen;
- hoeveel verificatieverzoeken afkomstig kunnen zijn van hetzelfde account, apparaat, sessie of IP-bereik;
- wanneer herhaalde verzoeken een afkoelperiode zouden moeten activeren;
- Wanneer verdacht gedrag moet worden geregistreerd of onderzocht.
Een workflow die onbeperkte verificatieverzoeken toestaat, kan duur worden, zelfs als het een aanvaller nooit lukt om een geldige OTP in te voeren.
Controle verstuurt opnieuw en onjuiste codepogingen
Een "Opnieuw verzenden"-knop mag niet betekenen dat er "oneindig vaak" verzonden wordt. Gebruik een afkoelperiode, laat de gebruiker wachten voordat een nieuw verzoek wordt verzonden en voorkom dat er elke keer dat op de knop wordt geklikt een nieuwe actieve verificatiestatus wordt aangemaakt.
Ook het invoeren van codes moet beperkt worden. Definieer hoeveel onjuiste pogingen zijn toegestaan voordat een tijdelijke blokkering, reset of een nieuw verificatieverzoek vereist is.
Duidelijke foutmeldingen zijn nuttig, maar ze mogen geen onnodige details prijsgeven die iemand helpen het systeem te testen. Vertel legitieme gebruikers of ze het opnieuw moeten proberen, een nieuwe code moeten aanvragen of het telefoonnummer moeten corrigeren, zonder interne verificatieregels bloot te leggen.
Uw applicatie behoudt zich het recht voor om de vertrouwensbeslissing te nemen.
Een verificatieprovider kan bevestigen of de code of verificatielink geldig is. Jouw applicatie bepaalt echter nog steeds wat dat resultaat betekent.
Bewaar het verificatieresultaat
De app heeft een permanente status nodig. Als een nummer is geverifieerd voor accountactivering, registreer dan dat resultaat. Als verificatie een eenmalige stem, inwisseling of beperkte actie heeft ontgrendeld, registreer dat dan ook.
Anders zou een gebruiker mogelijk dezelfde workflow kunnen herhalen na het openen van een nieuwe sessie of na het resetten van de applicatiestatus.
Bewaar niet meer verificatiegegevens dan nodig, maar wel voldoende om de bedrijfsregel af te dwingen. Afhankelijk van het gebruiksscenario kan dat het volgende omvatten:
- verificatiestatus;
- genormaliseerd telefoonnummer;
- verificatietijdstempel;
- het account of de actie die aan de verificatie is gekoppeld;
- Opnieuw proberen of vergrendelingsstatus;
- Auditinformatie die nodig is voor het oplossen van problemen.
Houd de verificatielogica en inloggegevens aan de serverzijde.
De verificatiegegevens en serviceconfiguratie moeten op een vertrouwde infrastructuur blijven.
Omgevingsvariabelen of een vergelijkbaar systeem voor het beheren van geheimen zijn geschikt; browsercode, openbare repositories en clientconfiguratie zijn dat niet.
Codegeneratie, verificatiecontroles, autorisatiebeslissingen en de permanente verificatiestatus moeten allemaal worden afgehandeld door betrouwbare backend-logica.
Het is ook belangrijk om onderscheid te maken tussen "geverifieerd telefoonnummer" en "vertrouwde gebruiker". Een geverifieerd nummer kan het vertrouwen vergroten, maar het risico kan in de loop der tijd veranderen. Een volwaardige applicatie kan telefoonnummerverificatie gebruiken als één signaal, naast de leeftijd van het account, de apparaatgeschiedenis, ongebruikelijk gedrag en de gevoeligheid van de gevraagde actie.
Een evenwicht vinden tussen beveiliging, gebruiksgemak en verificatiekosten.
Een verificatieproces kan op papier veilig zijn, maar in de praktijk toch falen als legitieme gebruikers het niet betrouwbaar kunnen voltooien.
Pas de verval- en herhaalregels aan voor echte gebruikers.
Codevervaldatum is een goed voorbeeld. Een zeer lange vervaldatum vermindert de waarde van een eenmalige code. Een zeer korte vervaldatum leidt tot onnodige problemen wanneer berichten vertraagd aankomen of gebruikers tussen apps wisselen.
Het doel is een tijdsvenster dat kort genoeg is om het risico te beperken, maar lang genoeg voor een normale bevalling en aankomst.
Het herhaalbeleid brengt dezelfde afweging met zich mee. Gebruikers typen codes verkeerd. Berichten kunnen te laat aankomen. Cijfers kunnen onjuist worden ingevoerd. Een goed werkend proces maakt herstel mogelijk zonder dat herhaalpogingen een onbeperkt aanvalsoppervlak creëren.
Teams zouden deze faalscenario's doelbewust moeten testen in plaats van ze pas na de lancering te ontdekken.
Beschouw verificatiekosten als onderdeel van het misbruikmodel.
Het bedrijfsmodel achter de verificatie is ook belangrijk, omdat mislukte pogingen daadwerkelijk kosten met zich mee kunnen brengen.
Traditionele facturering op basis van berichten kan ertoe leiden dat elk verzonden verificatiebericht in rekening wordt gebracht, zelfs als de gebruiker het proces nooit voltooit. Dat betekent dat geautomatiseerde verzoeken niet alleen een beveiligingsprobleem vormen, maar ook een direct kostenprobleem kunnen worden.
Voor teams die de logica voor het genereren, leveren, valideren en opnieuw proberen van OTP's niet zelf willen ontwikkelen, is de volgende oplossing geschikt: TopMessage Verify API Het verificatieproces wordt beheerd met een resultaatgerichte prijsstelling: bedrijven betalen voor succesvolle verificaties in plaats van voor mislukte verificatiepogingen.
Daardoor komen de kosten beter overeen met het resultaat dat de toepassing daadwerkelijk nodig heeft.
De kosten mogen niet doorslaggevend zijn voor het beveiligingsontwerp, maar ze moeten er wel deel van uitmaken. Als misbruik kan leiden tot een onbeperkt aantal betaalde berichten, worden de economische aspecten van het eindpunt onderdeel van het dreigingsmodel.
Weet wanneer sms-verificatie het juiste niveau van vertrouwen biedt.
SMS-verificatie werkt goed wanneer de applicatie een praktische, vertrouwde manier nodig heeft om het telefoonnummer te controleren, zonder een complexer identiteitsproces te introduceren.
Het is zeer geschikt voor:
- Aanmelden voor de app en accountactivering;
- Gereguleerde acties met een laag tot gemiddeld risico;
- Vermindering van dubbele accounts;
- promoties, stemmen en regels waarbij elke actie slechts één nummer mag bevatten;
- contactbevestiging;
- Voer extra controles uit voordat er wijzigingen in geselecteerde accounts worden aangebracht.
Het is minder geschikt wanneer de applicatie de wettelijke identiteit moet bewijzen, aan een hogere beveiligingsnorm moet voldoen of onafhankelijk moet blijven van de levering van mobiele berichten. In die gevallen kan sms-verificatie nog steeds een beveiligingslaag vormen, maar het mag niet de enige zijn.
De beslissing moet beginnen met het bedrijfsrisico. Vraag jezelf af wat je nu eigenlijk over de gebruiker moet weten.
Als controle over een telefoonnummer voldoende is om het misbruik dat u dwarszit te verminderen, is verificatie via sms met een OTP-code vaak een redelijke maatregel. Als er een sterkere vorm van identiteitsbewijs nodig is, zijn er robuustere methoden vereist.
Implementatiechecklist voor SMS OTP-verificatie
Bevestig vóór de lancering dat het team expliciete beslissingen heeft genomen over zowel het scenario waarin misbruik wordt geconstateerd als het scenario waarin misbruik wordt geconstateerd:
- Definieer precies wat de verificatie activeert;
- beslissen wat succesvolle verificatie ontgrendelt;
- Normaliseer telefoonnummers op een consistente manier;
- Houd codeaanvragen en -validatie op de server;
- Houd inloggegevens buiten de clientcode;
- Stel regels in voor het verlopen van codes;
- Stel afkoeltijden voor opnieuw verzenden en verzoeklimieten in;
- Beperk het aantal onjuiste code-invoerpogingen;
- Definieer tijdelijke blokkering of controleer gedrag op verdachte activiteiten;
- De verificatiestatus en de bijbehorende geautoriseerde actie behouden;
- Testscenario's met verlopen, vertraagde, onjuiste en herhaalde code;
- Test wat er gebeurt als dezelfde gebruiker de workflow vanuit een nieuwe sessie start;
- Leg voldoende informatie vast om storingen op te sporen en op te sporen zonder bedrijfsgeheimen prijs te geven;
- Zorg ervoor dat de herstelinstructies duidelijk zijn voor rechtmatige gebruikers.
Een goede verificatieprocedure is niet simpelweg "stuur een code en controleer deze". Het is een klein vertrouwenssysteem. De OTP bewijst de controle over een telefoonnummer; de omringende applicatielogica bepaalt hoe waardevol dat bewijs is.
Veelgestelde vragen
Bewijst verificatie via sms-wachtwoord de identiteit van een gebruiker?
Nee. Het bewijst dat de gebruiker die de verificatieprocedure doorliep op dat moment toegang had tot het telefoonnummer. Dat is een nuttig vertrouwenssignaal, maar het is niet hetzelfde als het bewijzen van een wettelijke identiteit of het garanderen dat de gebruiker legitiem is.
Moet de telefoonverificatie tijdens de registratie plaatsvinden of later?
Het hangt ervan af waar misbruik het grootste risico vormt. Verificatie kan tijdens de registratie plaatsvinden, aangezien het aanmaken van een nepaccount op zich al kostbaar is. Als je een soepeler registratieproces wilt, kan de verificatie later plaatsvinden, vóór een gevoelige of beperkte actie.
Hoe zouden de limieten voor het opnieuw verzenden en het opnieuw proberen van OTP-verzoeken moeten werken?
Stel expliciete limieten in voor zowel het aanvragen van nieuwe codes als het invoeren van onjuiste codes. Legitieme gebruikers hebben een herstelprocedure nodig, maar herhaalde aanvragen of mislukte pogingen moeten leiden tot een afkoelperiode, tijdelijke blokkering of andere maatregelen tegen misbruik.
Kan telefoonverificatie gebruikmaken van een link in plaats van een OTP-code?
Ja. Sommige verificatieprocessen sturen een beveiligde link naar de telefoon van de gebruiker in plaats van dat ze een code moeten invoeren. Beide methoden dienen hetzelfde hoofddoel: bevestigen dat de gebruiker de controle heeft over het opgegeven telefoonnummer.
Wat moet een app store na een succesvolle telefoonverificatie?
Bewaar voldoende statusinformatie om de bedrijfsregel af te dwingen, zoals de verificatiestatus, het genormaliseerde telefoonnummer, een tijdstempel en het account of de actie die de verificatie heeft geautoriseerd. Vermijd het opslaan van onnodige verificatiegegevens.
Is sms-verificatie voldoende om bots en fraude tegen te houden?
Nee. SMS-verificatie kan de kosten van misbruik verhogen en veel nep-aanmeldingen die weinig moeite kosten, elimineren, maar het moet onderdeel zijn van een breder vertrouwensmodel. Risicovollere datastromen vereisen mogelijk ook snelheidslimieten, apparaat- of sessiesignalen, accountgeschiedenis of strengere identiteitscontroles.